


모터 드라이브의 기능적 안전을 보장하기 위한 솔루션
TI
산업용 모터 드라이브의 기능적 안전을 보장하기 위해 설계자는 항상 하드웨어와 소프트웨어를 결합하여 사용했다. 오늘날 설계는 마이크로 컨트롤러(MCU), 마이크로 프로세서 장치, 현장 프로그래밍 가능 게이트 어레이 및 애플리케이션별 집적 회로와 같이 점점 복잡한 하드웨어로 구성된다.
소 프트웨어가 정교한 제어 알고리즘, 머신 및 사용자 인터페이스 기능이 포함됨에 따라 하드웨어 및 소프트웨어 통합의 복잡성을 평가하고 구현하는 것은 설계자에게 어려운 일이다. 또한 아키텍처에 따라 시스템 수준의 안전구현에는 막대한 개발 리소스가 필요하다. 목표 SIL(안전 무결성 수준)을 달성하기 위해 전용 하드웨어 및 소프트웨어 진단 기능을 갖춘 특정 하위 시스템이 필요하다.
하드웨어 내결함성(HFT) 요구사항이 1인 높은 SIL의 경우, 지연 시간이 짧은 폐쇄 제어 루프 및 TI 멀티 코어 ARM 기반시스템 온칩을 위한 안전 요소 Texas Instruments(TI) 비 ARM? 32 비트 C2000™ MCU를 기반으로 하는 다양한 듀얼 칩 솔루션을 권장한다.
TI의 TUV 인증 개발 프로세스를 따르면 안전을 달성할 수 있으며 이 프로세스는 회사가 고장으로 이어질 수 있는 체계적인 결함의 가능성을 관리하고 완화하는 데 도움이 된다. 두 장치 모두 높은 SIL에 대한 하드웨어 및 소프트웨어 안전 진단 기능을 제공한다.
산업용 드라이브
포장, 자재, 식음료 기계와 같은 자동화 부문은 산업용 드라이브를 사용한다. 이러한 가변 속도 전기 구동 시스템은 산업용 로봇 및 코봇 등이 작업 공간에서 사람과 기계 안전에 직접적인 영향을 미칠 수 있다.
기계 고장 시에 장비와 재료 그리고 작업자가 안전하도록 보호가 필요하다. 고전압 모터 및 기계의 안전한 작동을 위해 시스템 설계자 및 안전 관리자는 국제 표준에 따라 신제품 설계시 안전 요구 사항을 고려해야한다.
• IEC(International Electrotechnical Commission) 61800-5-2: 가변 속도 전력 구동 시스템에 대한 안전 요구 사항
• IEC 61508에 정의된 안전 무결성 수준
• 국제 표준화기구(ISO 13849) 기계 안전 표준에서 정의한 성능 수준(PL)
• 코봇을 위한 표준 사양인 ISO/기술 사양 15066
• American National Standards Institute/Industrial Truck and Standards Foundation B56.5-2012, 무인 자동 유도 산업용 차량에 대한 안전 표준
산업용 드라이브 토폴로지
산업용 드라이브는 제어 및 통신 작업을 처리하는 전력 스테이지와 처리 장치로 구성된다. 전력단의 전압 레벨에 따라 설계자는 고온 및 저온 사이의 절연 한계를 정의하여 시스템을 분할한다. 작업자의 감전과 고전압 드라이브의 집적 회로 손상을 방지하기 위해 절연이 필요하다.
핫 사이드와 콜드 사이드에서 작동되는 신호를 보호해야 한다. 컨트롤러는 그림 1과 같이 콜드 사이드에 위치한다. 산업용 필드 버스와 같은 통신 인터페이스는 고전압 사이드에서 절연되어야 한다. 2개의 MCU를 기반으로 하는 안전 모듈을 추가하면 SIL 3/PL-e를 달성할 수 있다.
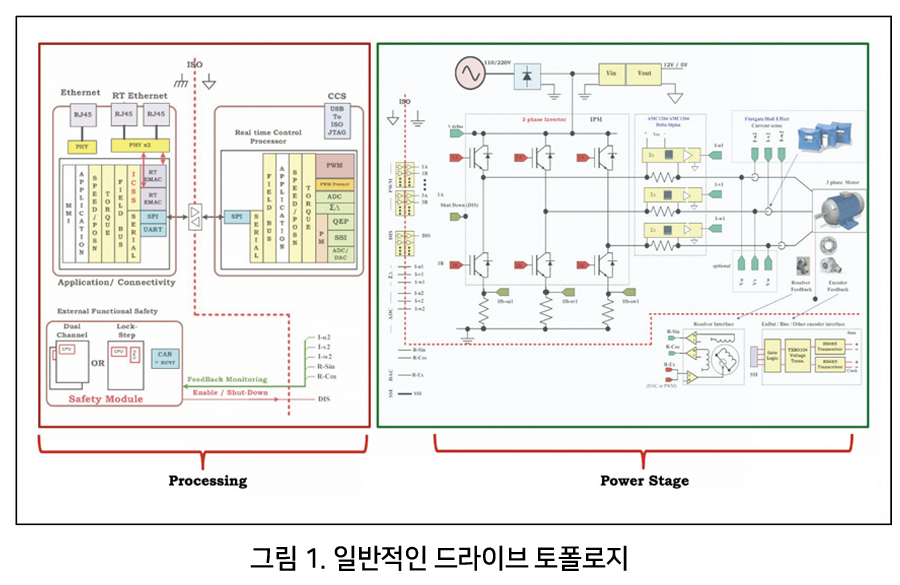 |
그림 1을 자세히 살펴보면,
• 핫 사이드(전력 단계)에 실시간 컨트롤러를 설정하고 콜드 사이드의 애플리케이션 및 통신 컨트롤러에 대한 직렬 경로를 통해 강화된 절연을 사용하여 아키텍처를 단순화할 수 있다.
• 특히 폐쇄된 하우징(충격 드라이브)의 접합 온도는 MCU의 전원 켜기 시간에 직접적인 영향을 미친다.
• 서보 드라이브의 경우 엔코더와 입력/출력 모듈은 콜드 사이드에 있으며 시스템의 안전을 위해 고려해야 한다.
시스템의 안전인증에는 시간과 리소스가 필요하므로 출시 시간을 단축하는 효과적인 방법은 여러 설계 대신 플랫폼을 정의하는 것이다.
 |
TI C2000 MCU를 사용한 실시간 제어
실시간 제어를 위한 MCU는 가장 낮은 대기 시간으로 여러 작업을 병렬로 관리한다. 이러한 작업에 단일 코어를 사용하는 것은 어렵고 초당 백만 개의 명령(MGHz)을 늘려서 해결할 수도 없다. ARM 기반 시스템은 내부 메모리에 액세스하는 동안 인터럽트 처리 및 대기 상태로 인해 지연이 발생한다.
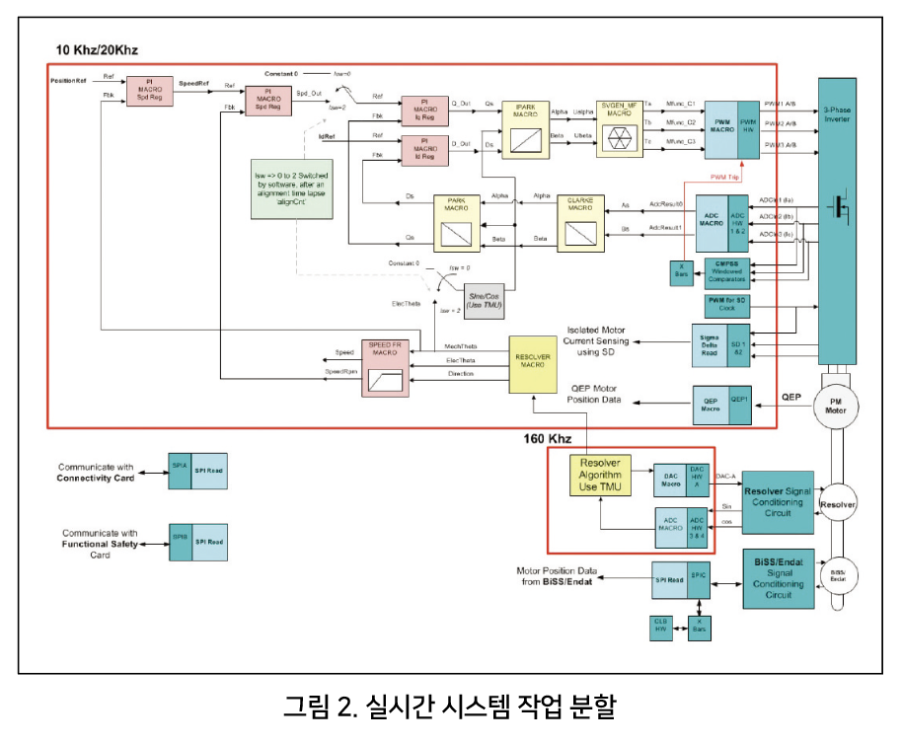
TI C2000 MCU는 그림2에 표시된 것처럼 항상 메인 코어를 사용하지 않고 실시간 작업을 병렬로 실행하기 위해 칩 온칩 다중 코프로세서 및 로직 블록을 사용한다.
CLA(Control Law Accelerator)라고 하는 전용 프로세서 장치가 중앙처리장치(CPU)를 사용하지 않고 제어 루프를 실행한다. 통합 제어 로직 블록(CLB)은 인코더 피드백을 디코딩하는 관리자로 사용된다. 삼각 수학 단위(TMU, trigonometric math unit)는 14주기의 각도 위치에 대한 atan2를 계산한다(ARM Cortex M4 프로세서에는 100+주기가 필요함). 이 MCU는 1μs 미만의 빠른 전류 루프를 실행할 수 있다.
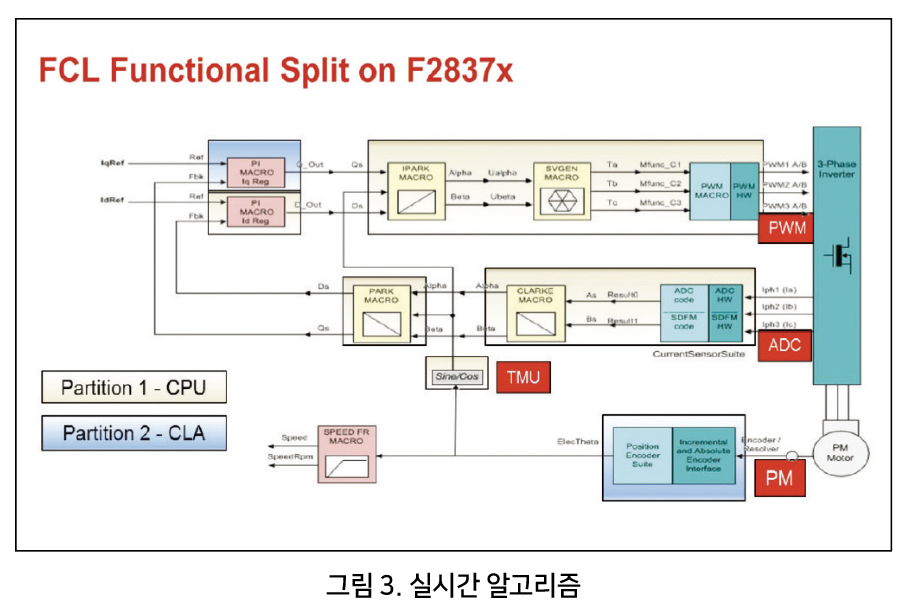
3상 모터를 회전시키기 위한 필드 제어에 사용되는 소프트웨어 알고리즘(그림 3)을 살펴보면 C2000 MCU는 정밀 폐쇄 제어 루프를 위해 피드백을 감지, 작동, 디코딩하는데 온칩 리소스를 사용한다.
 |
C2000 MCU를 통한 실시간 제어의 안전성
TI는 TÜV SÜD에서는 독립적으로 평가 및 인증한 QRAS AP00210 하드웨어 개발 프로세스를 사용한다. C2000 MCU 기반 SafeTI™ 자동차 및 산업용 제품을 개발하여 ISO 26262 및 IEC 61508 표준에 따라 ASIL(Safety Integrity Level) D/SIL 애플리케이션의 체계적인 결함 커버리지를 지원한다.
C2000 MCU 기반 SafeTI 제품은 시스템 오류와 무작위 하드웨어 오류를 모두 관리하여 최고의 표준을 충족하도록 설계됐다.
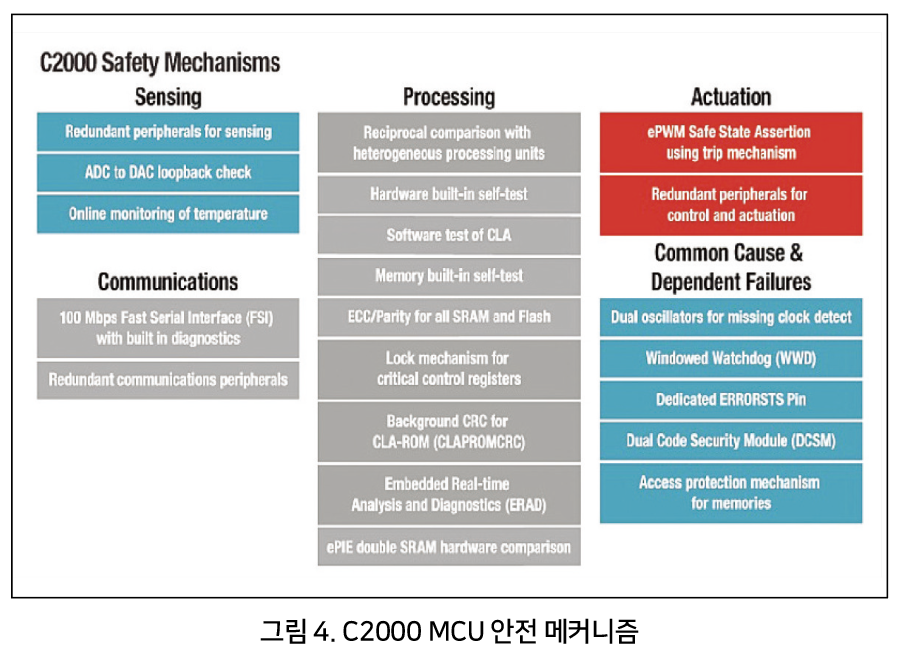
300개가 넘는 내장 안전 메커니즘을 갖춘 C2000 MCU 기반 SafeTI 제품은 그림 4와 같이 모터 제어 작업을 처리하여 구성 요소에서 ASIL B/SIL 2의 임의 하드웨어 기능을 충족하는 데 필요한 진단 범위를 제공한다.
안전 매뉴얼은 ASIL D/SIL 3까지 시스템을 개발하는 데 도움이 되는 안전 메커니즘에 대한 자세한 정보를 제공한다. C2000 MCU 기반 조정 가능 오류 모드, 효과 및 진단 분석(FMEDA) 기능은 FMEDA를 애플리케이션 별 요구에 맞게 조정하여 유연성을 향상시킨다.
 |
C2000 MCU 기반의 튜닝이 가능한 FMEDA
시스템 개발 단계의 FMEDA는 진단 범위에서 안전 메커니즘 및 다양한 오류 모드, 해당 오류 모드 결과에 대한 자세한 분석을 제공한다.
C2000 MCU 기반 FMEDA는 조정 가능한 추가 이점을 제공하므로(그림 5), FMEDA를 사용자 애플리케이션 요구 사항에 맞게 조정할 수 있다. 이는 시스템 안전을 구현하는 데 중요한 부분이다.
SafeTI 진단 라이브러리
SafeTI 진단 라이브러리는 안전 매뉴얼에 설명된 안전 메커니즘을 구현하고 오류 주입 테스트 및 제어 루프 프로파일링을 가능하게 하는 쉬운 애플리케이션 프로그래밍 인터페이스를 제공한다. 함께 제공되는 규정 준수 지원 패키지는 자동차, 산업 및 기타 응용 분야에 대한 표준 준수 문서 및 보고서를 제공한다.
제품 맞춤 기능을 사용하면 애플리케이션에서 사용하는 MCU의 부품 및 하위 부품만 선택하여 기능 안전 관련인 경우 "예"로 표시하고 그렇지 않은 경우 "아니오"로 표시할 수 있다. C2000 MCU FMEDA는 온칩 리소스의 기본 사용률을 100%로 설정한다. 그러나 실제로 애플리케이션은 장치에서 사용 가능한 모든 주변 장치와 메모리를 사용하지 않을 수도 있다.
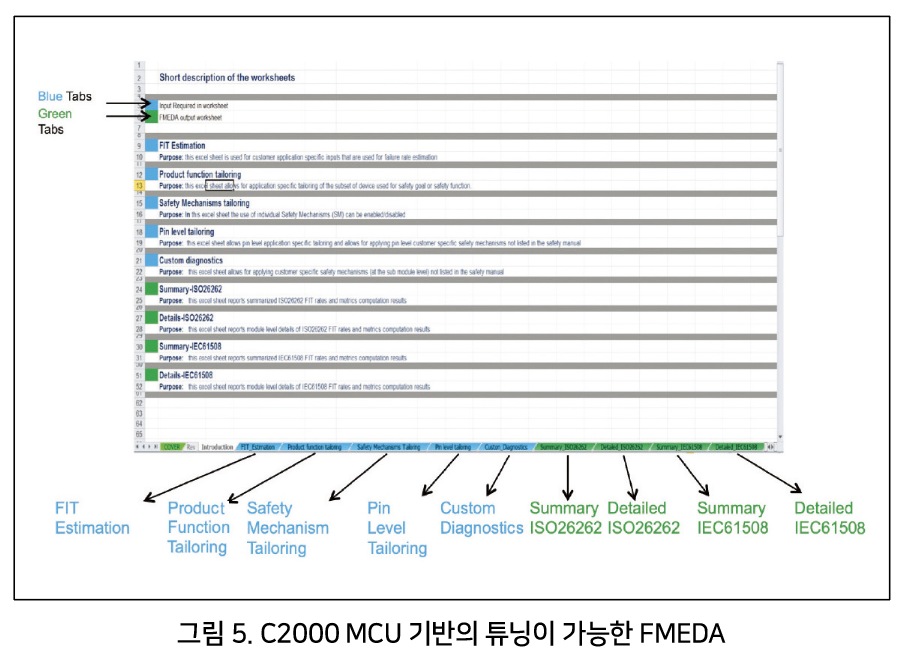 |
제품 맞춤 기능의 이점은 FMEDA에서 필요한 온칩 리소스를 쉽게 선택하여 애플리케이션과 정확히 일치시켜 결과를 얻을 수 있다는 것이다.
FIT(Package Failure-in-Time) 추정 기능은 운영 임무 프로필를 지원한다. 애플리케이션의 운영 프로필이 변경되고 FMEDA의 기본 설정이 더 이상 애플리케이션을 정확하게 나타내지 않는 상황이 있을 수 있다.
예를 들어, C2000 MCU FMEDA의 작동 프로필은 기본적으로 자동차 모터 제어 애플리케이션의 미션 프로필로 설정된다. MCU가 다른 애플리케이션에 사용된 경우 패키지 유형 및 최대 소비 전력과 같은 매개 변수도 변경되어 이에 따라 FMEDA를 조정해야 할 가능성이 있다.
FIT 추정 기능을 사용하면 응용 프로그램별 프로필에 대한 값을 입력할 수 있으므로 사용자 정의가 가능하다.
안전 매뉴얼에 설명된 안전 메커니즘을 구현하면 MCU 수준에서 하드웨어 안전 요구 사항을 충족한다. 그러나 진단 범위가 있는 기존 안전 메커니즘은 기능 안전 요구 사항이 변경되는 상황에서 적절하지 않을 수 있다. 이러한 상황에서는 MCU가 새로운 기능 안전 목표를 충족하기 위해 추가 안전 메커니즘을 정의해야 할 수 있다. 안전 메커니즘 조정 기능을 사용하면 사용 가능한 모든 안전 메커니즘을 볼 수 있으며 최종 애플리케이션의 기능적 안전 요구 사항에 따라 필요한 것을 선택할 수 있다.
사용자 지정 진단 기능은 안전 메커니즘을 추가할 수 있으며 다음에 따라 해당 진단 범위 값을 입력할 수 있다. 안전 메커니즘이 애플리케이션에 충분하지 않은 상황에서 사용자 정의 옵션 기능은 유연성을 추가하기 때문에 중요하다.
 |
실시간 제어를 위한 C2000 MCU 안전 개념
3-4개의 통합 고속 아날로그-디지털 컨버터(ADC) 모듈(3.4MSPS에서 12 비트 또는 1MSPS에서 16 비트)을 갖춘 C2000 MCU는 홀 센서를 감지하고 시그마-델타 신호를 분로 및 복구하는 기능을 갖추고 있다.
코 프로세서 CLA는 두 번째 감지 채널을 실행하고 직접 메모리 액세스(DMA)를 사용하여 C2000 메인 코어와 독립적으로 결과를 전송할 수 있다. CLB는 두 채널의 결과를 비교하고 오류 응답을 생성할 수 있다. HFT = 1 인 경우 Sitara™ RF5 안전 하위 시스템은 직접 안전 및 안전 토크 끄기를 실행하거나 모터에 안전 제한 속도를 설정할 수 있는 외부 모니터 역할을 할 수 있다.
C2000 MCU로서 안전하게 작동
감지와 매우 유사하게 독립 채널에 의해 생성된 펄스 폭 변조기는 논리적 비교를 위해 제어 로직 블록으로 다시 라우팅 되어 오류 응답을 발생시키거나 안전 기능을 위한 듀티 사이클을 조정할 수 있다.
C2000 MCU를 통한 안전한 피드백
안전 피드백을 구현하는 방법에는 두 가지가 있다. 안전 엔코더에 의존하거나 두 개의 독립적인 채널로 위치 및 속도를 계산한다.
C2000에는 모터 위치와 속도를 측정하기위한 두 번째 채널로, ROM의 소프트웨어 관찰자만이 아니라 아날로그 및 디지털 인코더를 모두 지원하는 위치 관리자가 있다.
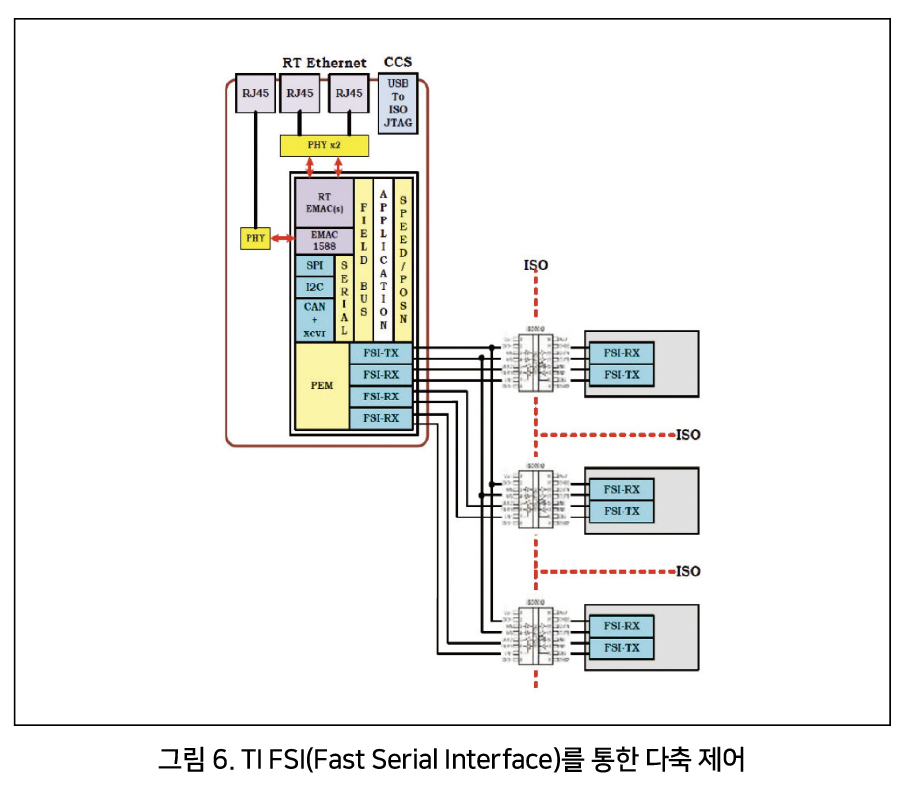
C2000 MCU를 사용한 안전한 다축 제어
다축 실시간 제어의 경우 교차 감지를 위한 스마트 센서로 저렴한 C2000 MCU 파생 제품을 사용할 수 있다. 이러한 스마트 센서는 FSI(그림 6) 또는 이더넷(미디어 독립 인터페이스 및 감소된 미디어 독립 인터페이스)을 통해 Sitara 시스템 온 칩(SoC)으로 격리 장벽을 통해 통신할 수 있다.
C2000 MCU의 추가 내장 진단 기능
여러 코프로세서를 사용하여 실시간 작업을 병렬로 실행하려면 C2000 장치가 전용 및 공유 랜덤 액세스 메모리(SRAM)의 침해를 방지하기 위해 추가 내장 기능이 필요하다. 공유 SRAM은 CPU, CLA 및 DMA와 같은 다른 마스터에서 쓰기, 읽기, 가져오기 액세스를 제어하도록 구성할 수 있다.
이를 통해 시스템 통합자는 애플리케이션에 따라 각 마스터에 대한 메모리 할당 크기를 유연하게 조정할 수 있다. 그러나 이는 침해 위험을 초래한다.
임베디드 실시간 분석 및 진단(ERAD): ERAD 모듈은 CPU 버스 액세스를 모니터링하는 장치와 이벤트를 계산하는 카운터 장치를 구성하여 CPU 및 MCU의 로직에서 오류를 감지할 수 있다.
애플리케이션 소프트웨어에서 액세스 할 수 있는 이 모듈은 향상된 버스 비교 장치와 벤치 마크 시스템 이벤트 카운터 장치로 구성된다. 향상된 버스 비교 장치는 다양한 CPU 버스를 모니터링하고 이벤트를 생성한다. 이러한 장치에서 모니터링하고 감지한 활동은 중단점, 감시점 또는 인터럽트(RTOSINT)를 생성할 수 있다. 애플리케이션 코드가 ERAD 모듈을 설정한 후 모듈은 독립적으로 작동하여 RTOSINT 인터럽트를 생성할 수 있다.
이벤트 일치가 발생하면 이 모듈은 버스를 지속적으로 모니터링하여 CPU에 구현된 하위 ASIL/SIL 소프트웨어에서 발생하는 침해 오류의 존재를 감지할 수 있다.
이중 구역 코드 보안 모듈(DCSM): DCSM은 C2000 장치에 통합된 보안 기능이다. 권한이 없는 사용자의 온칩 보안 메모리에 대한 액세스 및 가시성을 차단하여 독점 코드의 복제 및 리버스 엔지니어링을 방지한다.
각 CPU 하위 시스템에는 코드 보호를 위한 자체 DCSM이 있다. DCSM은 서로 다른 SIL이 있는 기능이 서로 다른 보안 영역(zone1, zone2 및 비보안 영역)에서 실행되고 방화벽 역할을 하여 한 보안 영역에서 다른 영역으로의 침해로 인한 위험을 완화한다.
메모리 액세스 보호 체계: 권한이 없는 마스터(CPU, CLA, DMA) 가 안전 기능에서 사용하는 중요한 변수가 포함된 메모리 위치에 실수로 액세스하거나 손상시킬 수 있다. 메모리 액세스 보호 로직은 로컬 및 글로벌 공유 SRAM의 인스턴스별로 구현되어 쓰기, 읽기 또는 페치의 액세스 위반을 감지한다. 각 플래그 비트가 설정되고 인터럽트가 CPU에 생성되어 사용자에게 침해 가능성을 경고하고 장치의 안전한 상태를 달성하는 데 도움이 된다.
액세스 위반 정보는 소프트웨어가 추가 수정 조치를 취할 수 있도록 레지스터에 캡처된다.
플래시 메모리: 플래시 메모리는 보안 리소스이며 각 섹터는 특정 보안 영역에 할당될 수 있다. 각 영역에는 고유한 코드 보안 모듈(CSM) 암호가 있다. 예를 들어 읽기 및 쓰기 액세스는 영역2에 할당된 메모리에서 실행되는 코드에 의해 영역1에 할당된 리소스에 액세스 할 수 없으며 그 반대의 경우도 마찬가지이다. 보안되지 않은 메모리 또는 다른 영역의 메모리에서 보안 플래시 섹터를 프로그래밍하거나 삭제하기 전에 플래시 섹터의 영역을 잠금 해제해야 한다.
플래시 메모리에서 삭제 및 프로그램 작업을 위해 하나의 플래시 펌프가 공유된다. 영역1과 영역2 사이의 충돌을 방지하기 위해 세마포어(semaphor) 메커니즘이 제공된다. 영역은 해당 영역에 할당된 플래시 섹터에서 지우기 및 프로그램 작업을 성공적으로 완료하기 위해 이 세마포어를 잡아야 한다.
플래시 섹터를 프로그래밍하거나 삭제하기 위해 낮은 무결성 수준으로 구현된 오류 또는 결함이 있는 소프트웨어 코드에 의한 시도가 차단되어 침해를 방지한다.
• 중요 구성 레지스터 보호:
안전 기능의 무결성은 전원, 클록, 리셋 등을 관리하는 MCU의 레지스터에 따라 달라진다. 동일한 하위 SIL 하드웨어에 공존하는 결함있는 소프트웨어로 인해 중요 레지스터가 손상되면 안전 기능이 손상될 수 있다. 이 오류를 방지되거나 감지되어야 한다.
C2000 장치에는 레지스터에 대한 액세스를 활성화 및 비활성화하기 위해 특수 CPU/CLA 명령 EALLOW/MEALLOW 및 EDIS를 사용하는 EALLOW 보호 메커니즘으로 설계된 중요 레지스터가 있다. 이 레지스터 보호는 시작 시 기본적으로 활성화된다. 보호되는 동안 레지스터에 대한 모든 쓰기는 무시된다. 따라서 소프트웨어는 장치의 중요한 구성을 손상시킬 수 없다.
클록 소스 선택, PLL(Phase-Locked Loop) 곱셈, 사전 스칼라 및 사후 분할기와 같은 중요한 제어 레지스터의 무결성은 장치가 올바른 속도로 작동하는 데 필수적이다. 소프트웨어 결함으로 인해 이러한 레지스터가 손상되면 전체 시스템의 성능과 안전성에 큰 영향을 미칠 수 있다.
C2000 장치에서는 LOCK 필드를 구성하여 레지스터 중 많은 부분을 프로그래밍하고 잠글 수 있으며, 시스템이 재설정 될 때까지 추가 프로그래밍을 방지할 수 있다.
또한 일부 중요한 제어 레지스터에 대한 쓰기는 레지스터 정의에 포함된 특정 KEY 필드에 의해 보호되어 쓰기를 활성화하거나 비활성화한다. 따라서 낮은 무결성에서 소프트웨어 침해를 완화할 수 있다.
주변기기:
장치의 주변 장치도 공유되는 리소스이다. 이들은 안전 기능을 위한 제어 및 통신 주변 장치와 같은 중요한 기능을 담당한다. C2000 장치는 CPU, CLA 및 DMA 간에 여러 마스터에 의해 주변 장치에 대한 액세스를 제공한다. 주변 장치에 대한 액세스가 손상되어 낮은 ASIL 기능을 구현하는 마스터의 침해 위험이 있다.
제어 주변 장치(ADC, 향상된 PWM, 시그마-델타 필터 모듈, 비교기 하위 시스템, 디지털-아날로그 변환기 및 프로그래밍 가능 이득 증폭기) 및 통신 주변 장치(컨트롤러 영역 네트워크, 직렬 주변 장치 인터페이스, 로컬 상호 연결 네트워크, 전력 관리 버스 및 FSI) 각 인스턴스의 마스터 액세스 제어 논리로 보호된다.
이 기능을 프로그래밍하면 특정 마스터의 액세스를 완전히 차단하여 낮은 ASIL 안전 기능으로 침해 가능성을 줄이거나 제거한다.
Sitara PRU-ICSS와의 산업 통신
산업 통신을 위한 TI의 혁신은 AM335x, AM437x 및 AM57x 프로세서와 같은 Sitara 장치에 통합된 프로그래밍 실시간 장치(PRU)-산업 통신 하위 시스템(ICSS)이다. 3개의 차세대 ICSS가 있으며 각 ICSS에는 최대 250MHz에서 실행되는 4개의 PRU가 있다. PRU는 캐시 및 파이프라인이 없는 축소된 명령 집합 컴퓨터 코어로 결정성 있는 단일주기 처리를 가능하게 한다.
PRU-ICSS는 Profibus, Profinet, EtherCAT, EtherNet/인터넷 프로토콜(IP), Sercos III 및 Powerlink와 같은 프로토콜을 수용 할 수 있도록 다목적 산업용 이더넷 및 직렬 필드 버스 통신을 제공한다. 현재 세대의 PRUICSS는 100Mbps의 실시간 이더넷 데이터 처리량을 지원하는 동시에 31.25ms의 산업 프로토콜 사이클 시간을 달성한다.
TSN(Time Sensitive Networking)으로의 산업 네트워크 진화를 위해 TI는 기존 ICSS 아키텍처를 추가 PRU 및 가속기로 업그레이드하여 보다 강력하고 확장 가능한 처리 솔루션인 PRU_ICSSG를 개발했다. PRU_ICSSG는 현재 PRU-ICSS 장치에 이미 구현된 산업용 이더넷 프로토콜의 소프트웨어 재작업을 강요하지 않는다. AM6x 프로세서에 통합된 차세대 PRU_ICSSG는 1Gbps 처리량을 달성하고 동일한 실시간 산업용 이더넷 프로토콜주기를 제공한다. 총 1GHz의 결정론적 실시간 PRU 처리 기능, 일반적인 이더넷 처리 작업을 위한 하드웨어 가속기 및 증가된 고 대역폭 메모리를 갖춰 유연하고 새로운 표준에 대해 개방적이다.
각 PRU_ICSSG에는 산업용 스위치 구현을 기가비트 속도로 지원하는 2개의 RGMII(Reduced Gigabit Media Independent Interface) 기반 이더넷 포트가 있다. RGMII를 지원하는 추가 이더넷 미디어 액세스 컨트롤러도 있다. 단일 AM6x는 7개의 동시 이더넷 포트를 활성화할 수 있다.
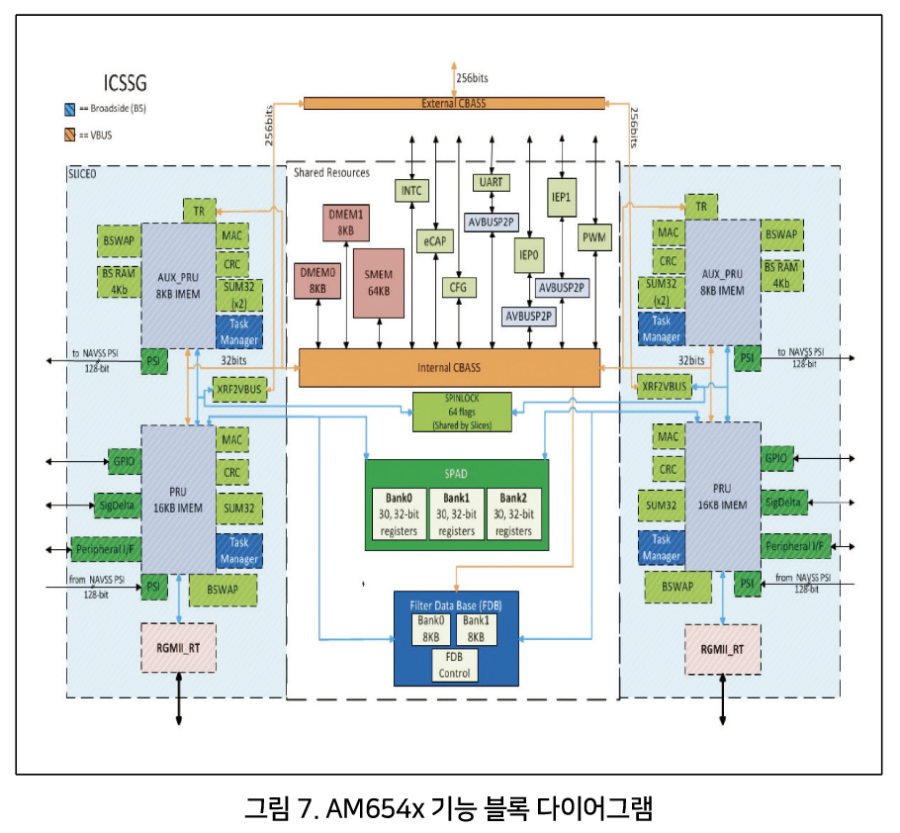 |
AM6x는 핀 호환 가능 쿼드 및 듀얼 코어 Arm? Cortex?-A53으로 제공된다(그림 7). TI는 AM6x 프로세서 설계에 몇 가지 독창적인 투자를 하여 높은 수준의 안전 기능에 도달했다. AM6x는 시스템의 긴 수명에 관심이 있는 유저들을 위해 수명 추정치와 함께 최대 접합 온도에서 최소 1년간 작동한다. 기능적으로 안전한 시스템을 구현할 수 있도록 AM6x 프로세서에는 TI Hercules™ 제품군의 듀얼 코어 R5F 기반 MCU 기술이 통합되어 있다.
 |
기능 안전 및 향상된 기능
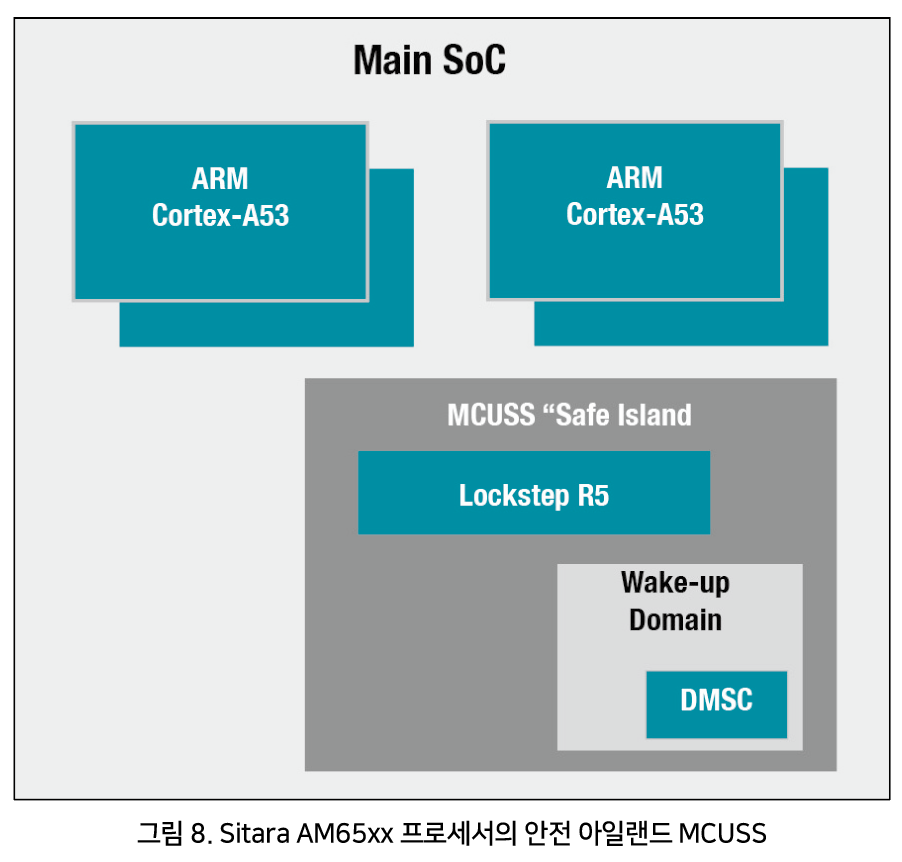
Sitara AM6xxx SoC는 최대 SIL 3까지 혼합 임계 기능, 안전 애플리케이션을 위해 설계되었다. 마이크로 컨트롤러 서브시스템(MCUSS)은 Hercules 기능 안전 MCU에 대한 TI의 경험을 활용하여 MCU가 SoC 외부에 있는 것처럼 SoC 내에 "안전 아일랜드(safe island)"를 생성한다(그림 8).
MCUSS는 전력, 클록, CPU, 메모리 및 상호 연결에 중점을 둔 하드웨어 진단 조치로 강력하게 보호된다. MCUSS 세이프 아일랜드의 작동이 설정되면 이 영역의 로직이 SoC의 다른 영역에서 진단 범위를 제공할 수 있다. MCUSS는 메인 SoC 도메인이 충돌하더라도(다시 부팅 할 수 있음) 활성 상태를 유지한다. 이러한 분할 및 분리는 효과적인 기능 안전 측정 기준을 제공하는 동시에 전반적인 BOM을 최소화하는 이점을 제공한다.
안전하지 않은 소프트웨어와의 분리는 유연하고 애플리케이션에 따라 달라진다. 어떤 경우에는 안전한 운영 체제를 사용하는 것이 유용하다. MCUSS와 메인 SoC 도메인 간의 전력 및 클록 분리는 침해에서 자유로워야 한다. 각 도메인에는 별도의 클록 소스, 별도의 PLL 및 독립적인 워치독(watchdog)이 있다. MCUSS와 기본 SoC 도메인 간에는 공유 전력 레일이 없다. 각 도메인에는 자체 전압 소스가 있다.
안전이 활성화된 AM6x 기기의 경우 듀얼 R5F 코어를 잠금 단계 모드로 부팅 할 수 있다. MCUSS 내의 모든 R5F 메모리는 단일 오류 수정, 이중 오류 수정 코드로 처리된다. 또한 모든 R5F ECC 메모리 블록에 오류 확인을 지원하는 통합 ECC 집계기(코어 당 1개)가 있어 안전이 중요한 애플리케이션의 ECC 기능을 테스트한다. 이 기능은 TI의 R5F 구현에 있어서 독창적이다.
안전 기능은 또한 Cortex-A53을 설계에 통합하는 데 도움이 됐다. L1 데이터 캐시(데이터 랜덤 액세스 메모리), L2 캐시(데이터 RAM 및 태그 RAM) 및 L1 스눕(snoop) 제어 장치 중복 태그에 대한 ECC 보호 기능이 있다.
L1 명령 캐시(데이터 RAM 및 태그 RAM), L1 데이터 캐시(태그 RAM 및 더티 비트) 및 변환 lookaside 버퍼에 대한 패리티 보호 기능이 있다. TI는 또한 ECC 집계기를 사용하여 각 A53 코어에 대해 지원되는 모든 ECC 메모리 블록에 대한 오류 기능을 추가했다. AM6xxx SoC 안전 패키지는 고객 인증을 지원하기 위한 패키지다.
IP 액세스를 위한 Sitara 프로세서 내장 제어
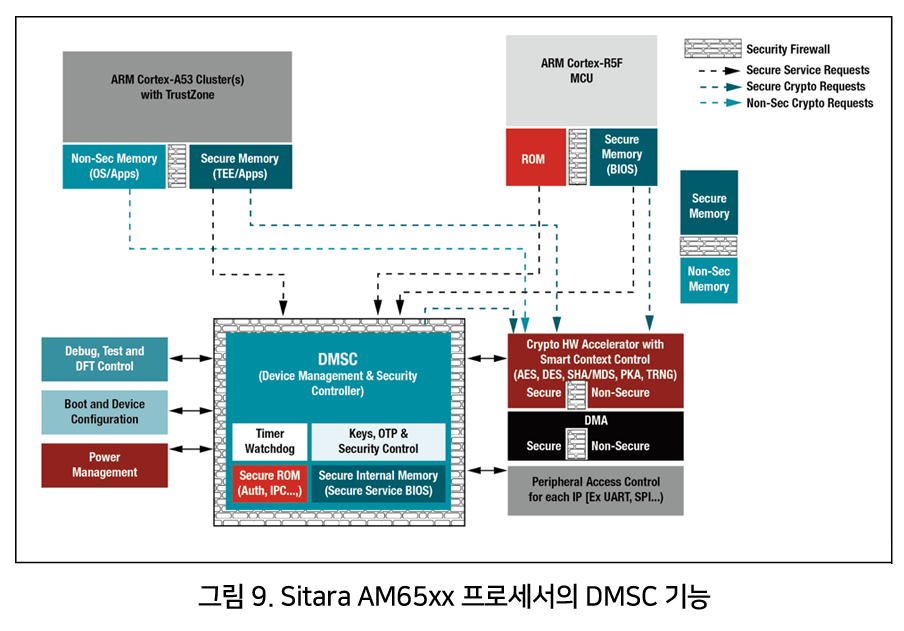
블랙 채널을 정의하고 리소스를 장치 관리 및 보안 컨트롤러(DMSC)의 IP 액세스로 제어되는 논리적 하위시스템으로 분할할 수 있는 유연성이 있다. DMSC는 멀티 코어 AM6x SoC 장치 제품군의 필수 요소다.
장치 관리, 부팅 순서, 전원 관리 및 보안을 위한 중앙 기관 역할을 한다. 중요 자산(키, 데이터)은 DMSC에서 보호되므로 공격 기회를 줄인다. DMSC는 모든 보안 리소스가 조화롭게 작동하고 해킹으로 인해 전체 SoC가 붕괴되지 않도록 한다.
TI는 DMSC 펌웨어의 보안 부분을 소유하고 있으며 바이너리로만 제공한다. AM6x 아키텍처 설계는 모든 SoC 리소스(메모리, 주변 장치, 코어 등)에 대한 액세스를 제어하는 향상된 방화벽 아키텍처를 지원한다. DMSC는 리소스에 대한 방화벽 액세스를 승격 또는 강등한다. DMSC 리소스는 그림 9와 같이 정의된 애플리케이션 프로그래밍 인터페이스를 통해 액세스 할 수 있다.
 |
안전한 모션 제어를 위한 듀얼 칩 솔루션
듀얼 칩 솔루션에는 다음과 같은 장점이 있다.
• 실시간 제어 및 산업용 통신을 위한 확장 가능하고 유연한 플랫폼이다.
• Sitara 프로세서는 HMI(Human Machine Interface), 프로그래밍 가능 논리 제어 및 백플레인과 같은 설계에 사용될 수 있어 출시 시간을 단축한다.
• C2000 MCU는 전력 변환(AC/DC, 충전, 전원 끄기 브레이크)에 사용할 수 있다.
• 플랫폼 접근 방식은 소프트웨어 개발에 동일한 통합 개발 환경을 사용한다.
• 무료 Code Composer Studio ™ 라이센스를 제공한다.
• 다양한 코어(비 ARM C2000 MCU 및 ARM 기반 Sitara 프로세서)를 갖췄다.
• 안전 온칩 하드웨어/소프트웨어 진단할 수 있다.
• 동일한 안전 프로세스를 제공한다.
• 동일한 SafeTI 패키지를 사용한다.
• 온칩 안전 메커니즘을 설명하는 안전 매뉴얼을 제공한다.
• 정량적 FMEDA를 사용하면 시스템에 대한 FIT를 계산할 수 있다.
• 안전 진단 라이브러리는 소프트웨어 프로젝트에 포함되어 자체 테스트에 사용하기 쉬운 루틴을 제공한다.
 |
TI는 코드를 컴파일하는 동안 사용할 수 있도록 컴파일러 키트도 제공한다. 인스트루먼트 컴파일러는 모든 컴파일러 설정을 기록하고 특정 설정을 문서화하는 보고서를 생성한다.
높은 SIL 레벨(HFT= 1)을 위한 Sitara 프로세서
C2000 MCU에 의한 분해
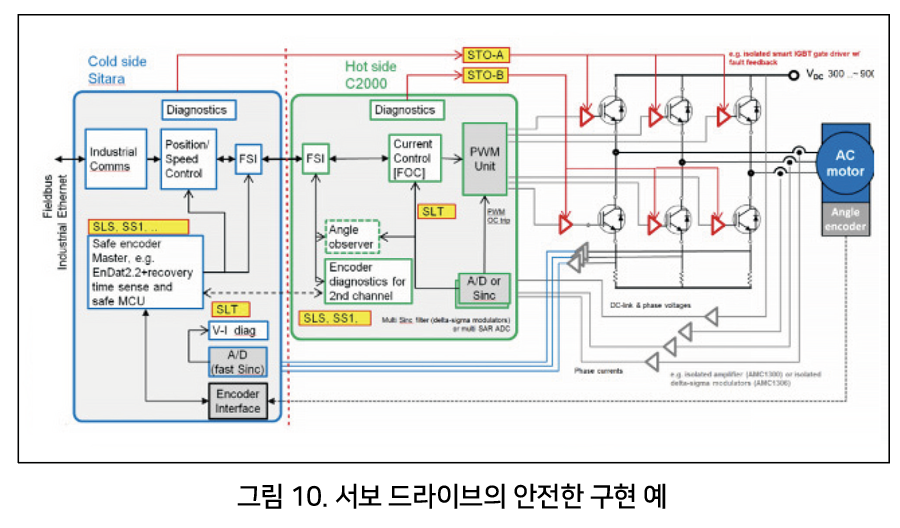
이 분해의 가장 큰 이점은 SIL의 체계성과 전체 시스템의 안전 목표를 충족할 수 있다는 것이다. Sitara 프로세서와 C2000 MCU는 모두 구성에서 SIL 2이다. Sitara 장치의 MCUSS를 C2000 장치 용 안전 MCU로 사용하면 시스템이 SIL3 및 카테고리 4 PLe에 인증될 수 있다.
Sitara ARM 코어 도메인은 애플리케이션 및 통신 스택 실행에 사용할 수 있다. TI는 시스템의 높은 안전성 구현에 기여할 수 있는 집적 회로 및 게이트 드라이버를 제공한다(그림 10).
자료 제공: TI(www.ti.com)


