


랜섬웨어·DoS·사칭 위조까지 ··· 보안 가이드라인과 실제 적용 사례
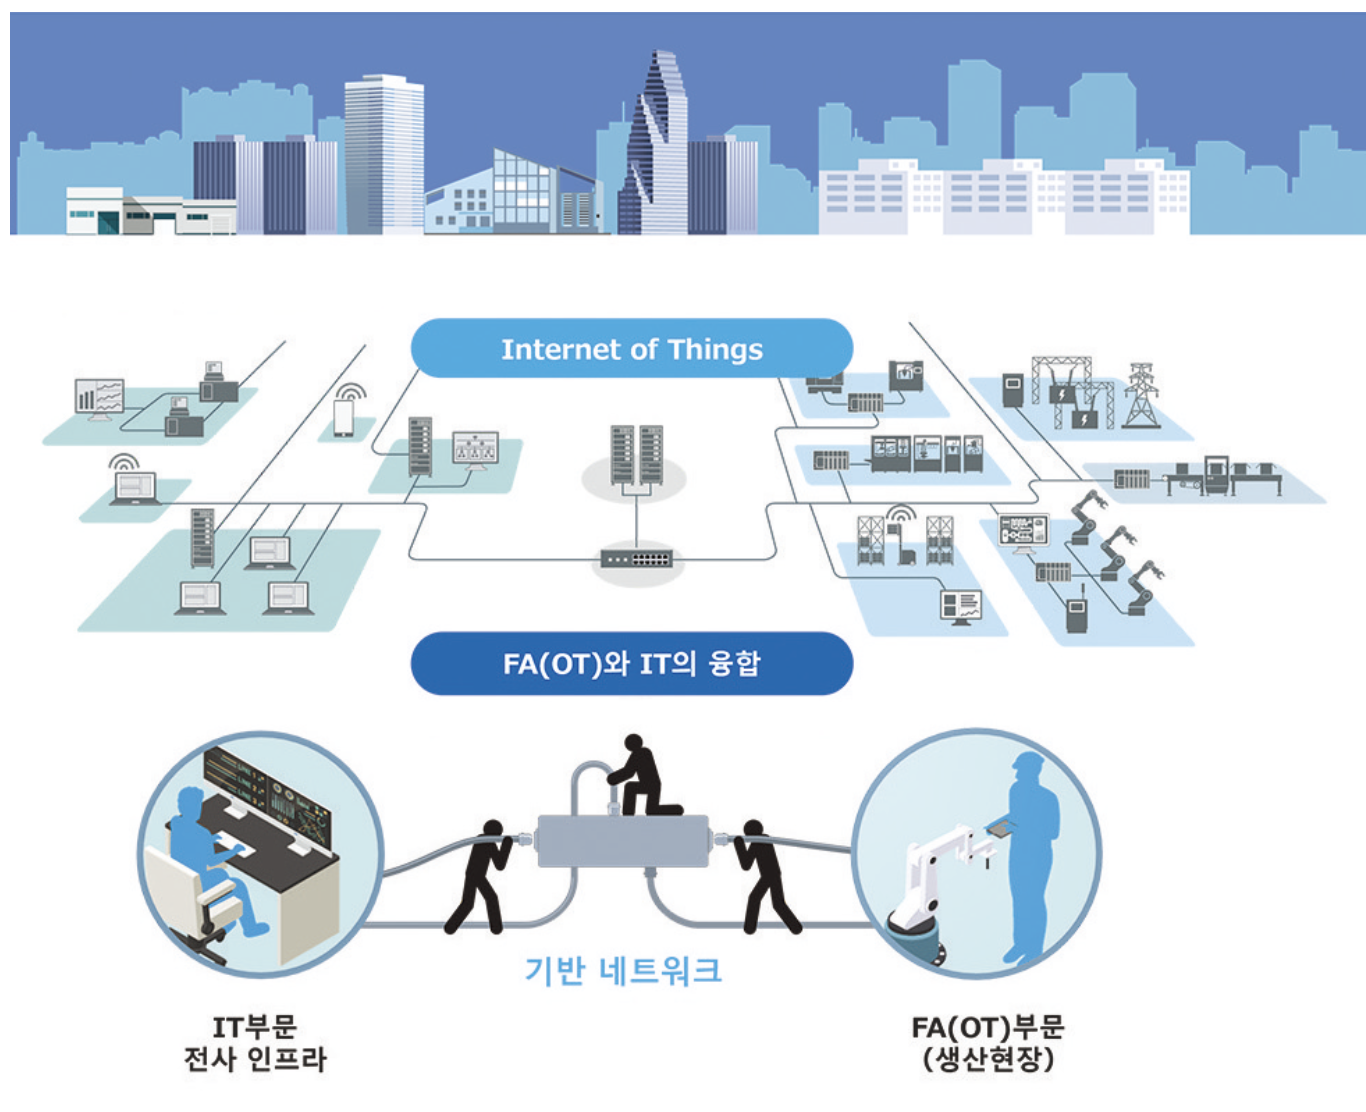
최근 많은 기업들이 산업용 제어 시스템을 IT계열에 상호 연결하여 빅데이터를 활용하고 있어 보안의 중요성이 주목받고 있다. 이에 따라 기존에는 FA(생산현장:OT)계에서 닫혀 있던 네트워크가 IT계에 접속할 수 있게 되어, 외부로부터의 침입 경로가 늘어나기 때문에 보안의 위험성이 높아진다. 그렇기 때문에 FA와 IT를 융합하는 보안 대책이 반드시 필요한 상황이다. CC-Link IE TSN은 FA와 IT시스템을 원활 하게 연계하여 제조업에서 다양한 애플리케이션의 활용을 가능하게 한다. CLPA에서는 실제로 보안 워킹그룹을 설립하여 파트너사와 가이드라인 책정 등 다양한 활동을 하고 있으며, FA계로 몰려드는 보안 위협에 대해 안심하고 사용할 수 있는 환경 구축을 목표로 한다. 다음에서 CC-Link IE TSN의 네트워크 시스템에서 구체적인 보안 위협과 대책 사례에 대해 살펴보도록 하겠다.
■ CASE1 : 외부기기 경유 랜섬웨어 감염
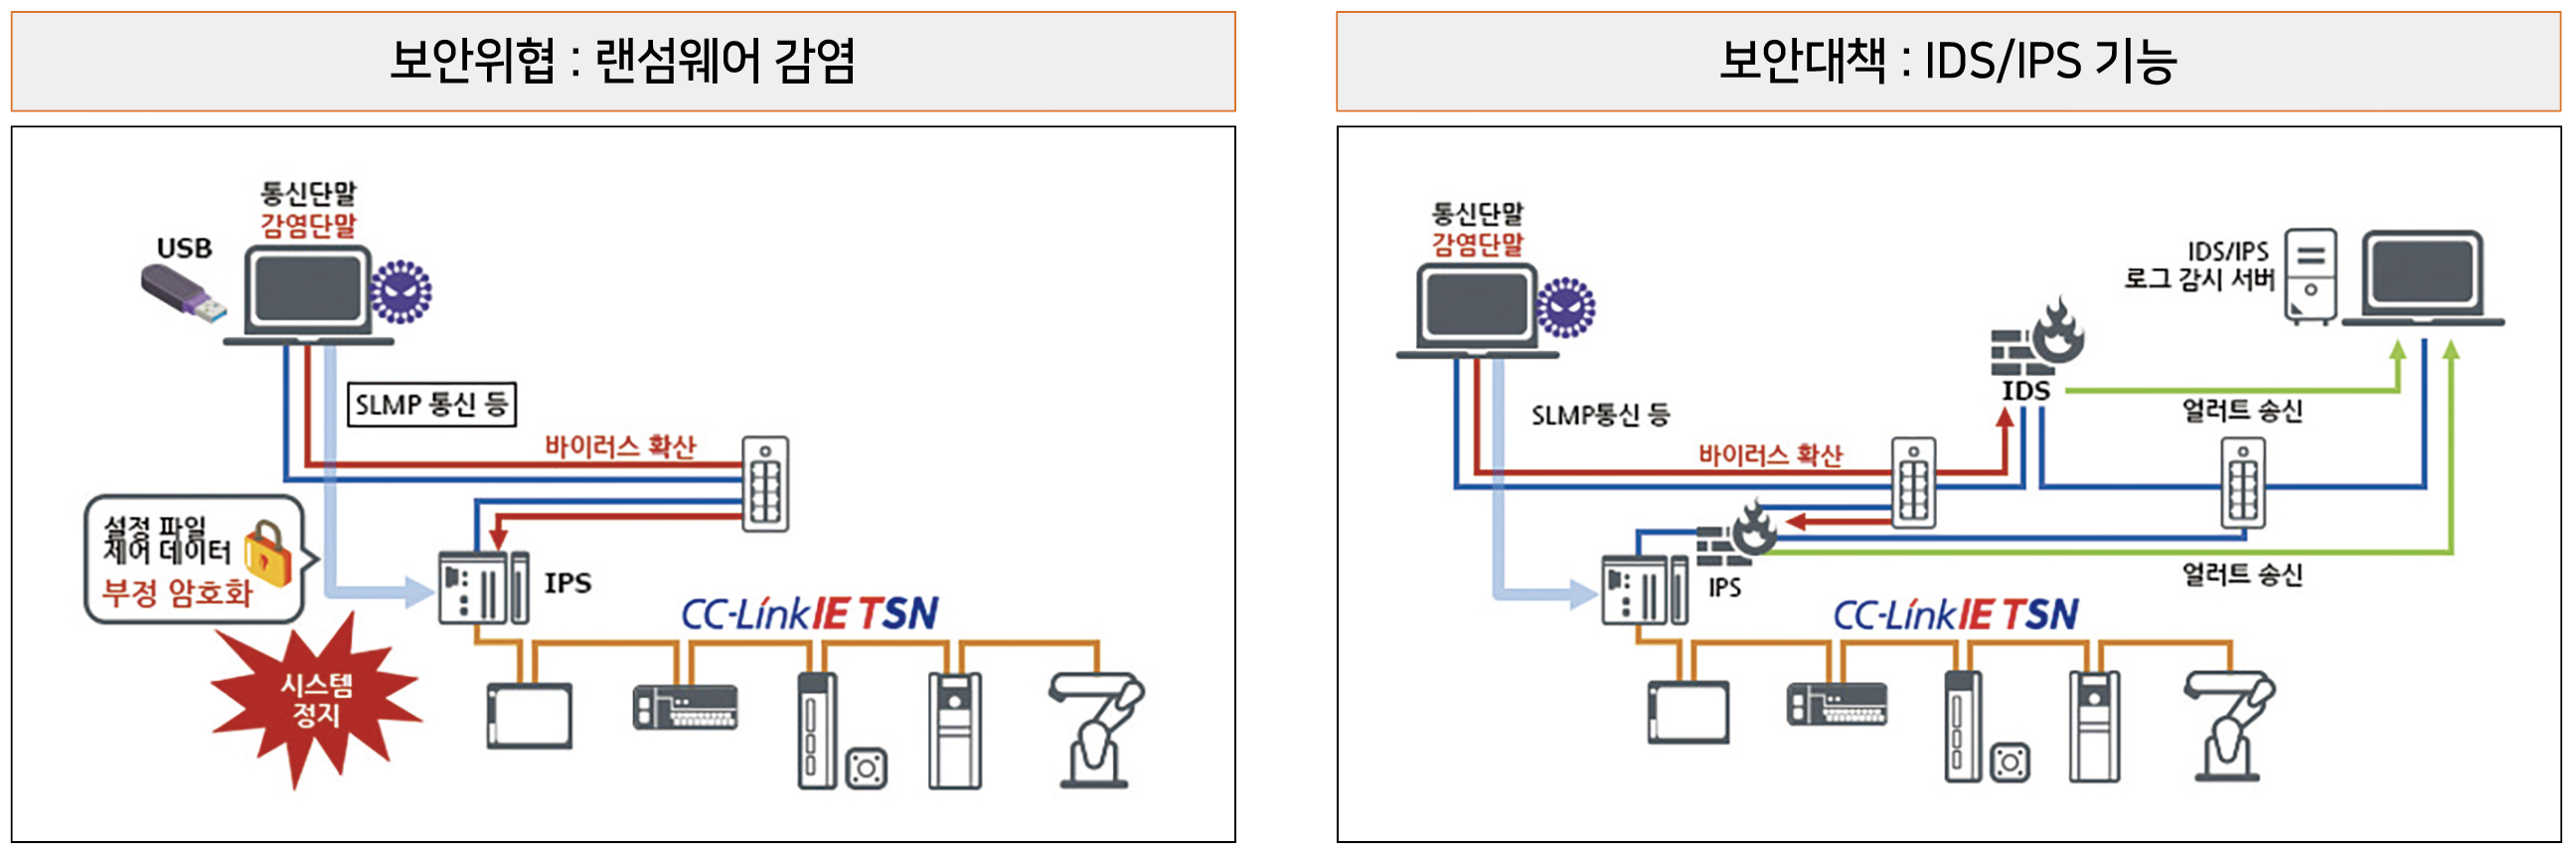
▶보안 위협 : 외부 반입 USB 메모리를 PC에 접속해 바이러스에 감염시켜 CC-Link IE TSN 시스템 내의 기기 데이터를 사용할 수없게 하여 데이터 복구나 데이터의 부정한 공개를 담보로 금전을 요구한다. 부정으로 암호화된 설정 파일이나 제어 데이터를 불러 오지 못하고 시스템이 정지할 가능성이 있다.
▶보안 대책 : IDS/IPS 기능으로 IP주소나 TCP/UDP 포트 번호를 기준으로 방어하는 네트워크 필터링으로는 대응할 수 없는 바이 러스의 확산을 탐지하고 방어한다.
■ CASE2 : DoS 공격
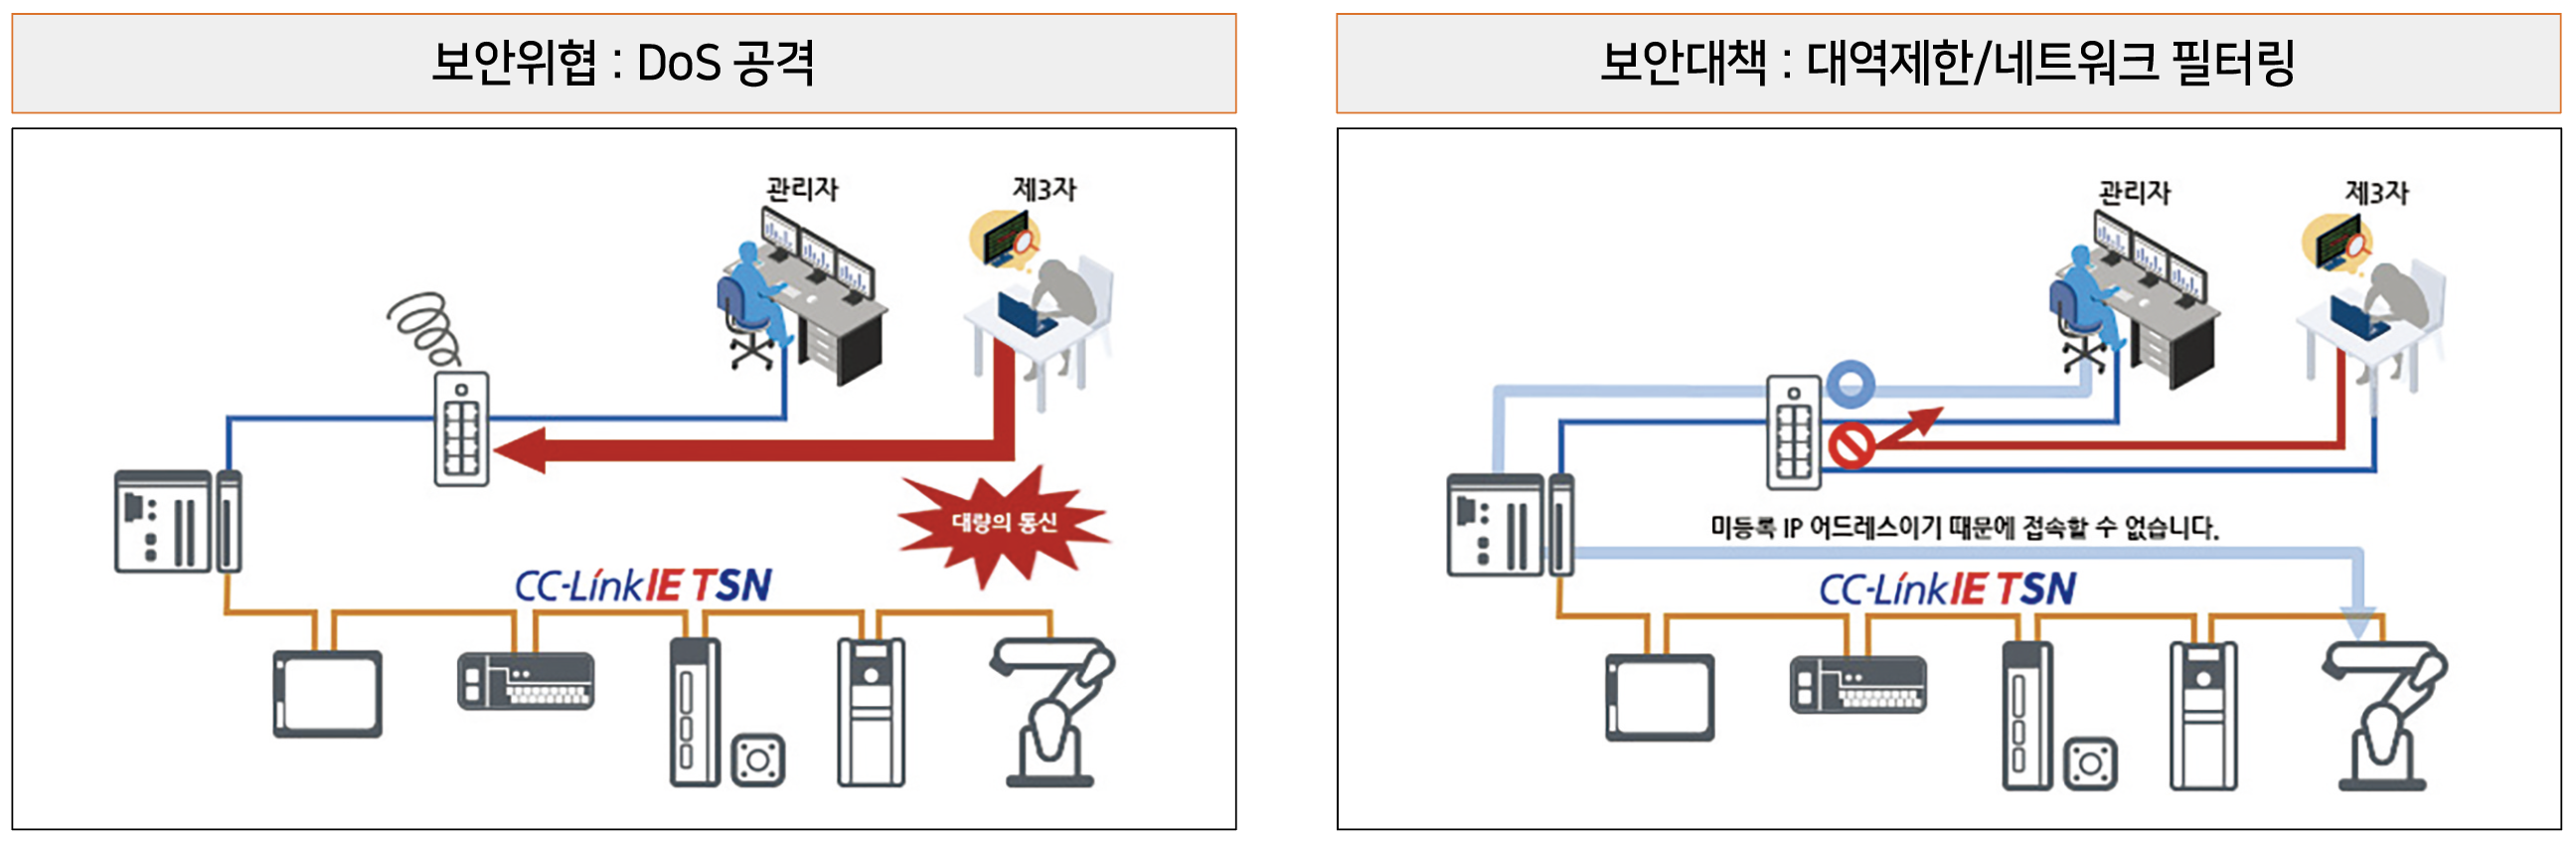
▶보안 위협 : 악의가 있는 제 3자가 대량의 데이터를 CC-Link IE TSN 대응제품에 보냄으로써 제품 간의 통신이 정상적으로 되지 않고, 라인 감시를 할 수 없게 되거나 관리자로부터의 지시가 기기에 전달되지 않을 가능성이 있다.
▶보안 대책 : 기기에 액세스 가능한 IP주소를 등록하여 허가된 기기 이외로부터의 부정 액세스를 방지할 수 있다. 접속처의 IP주소를 엔지니어링 툴 등으로 설정하여 IP 패킷을 투과 또는 차단한다.
■ CASE3 : 사칭 위조
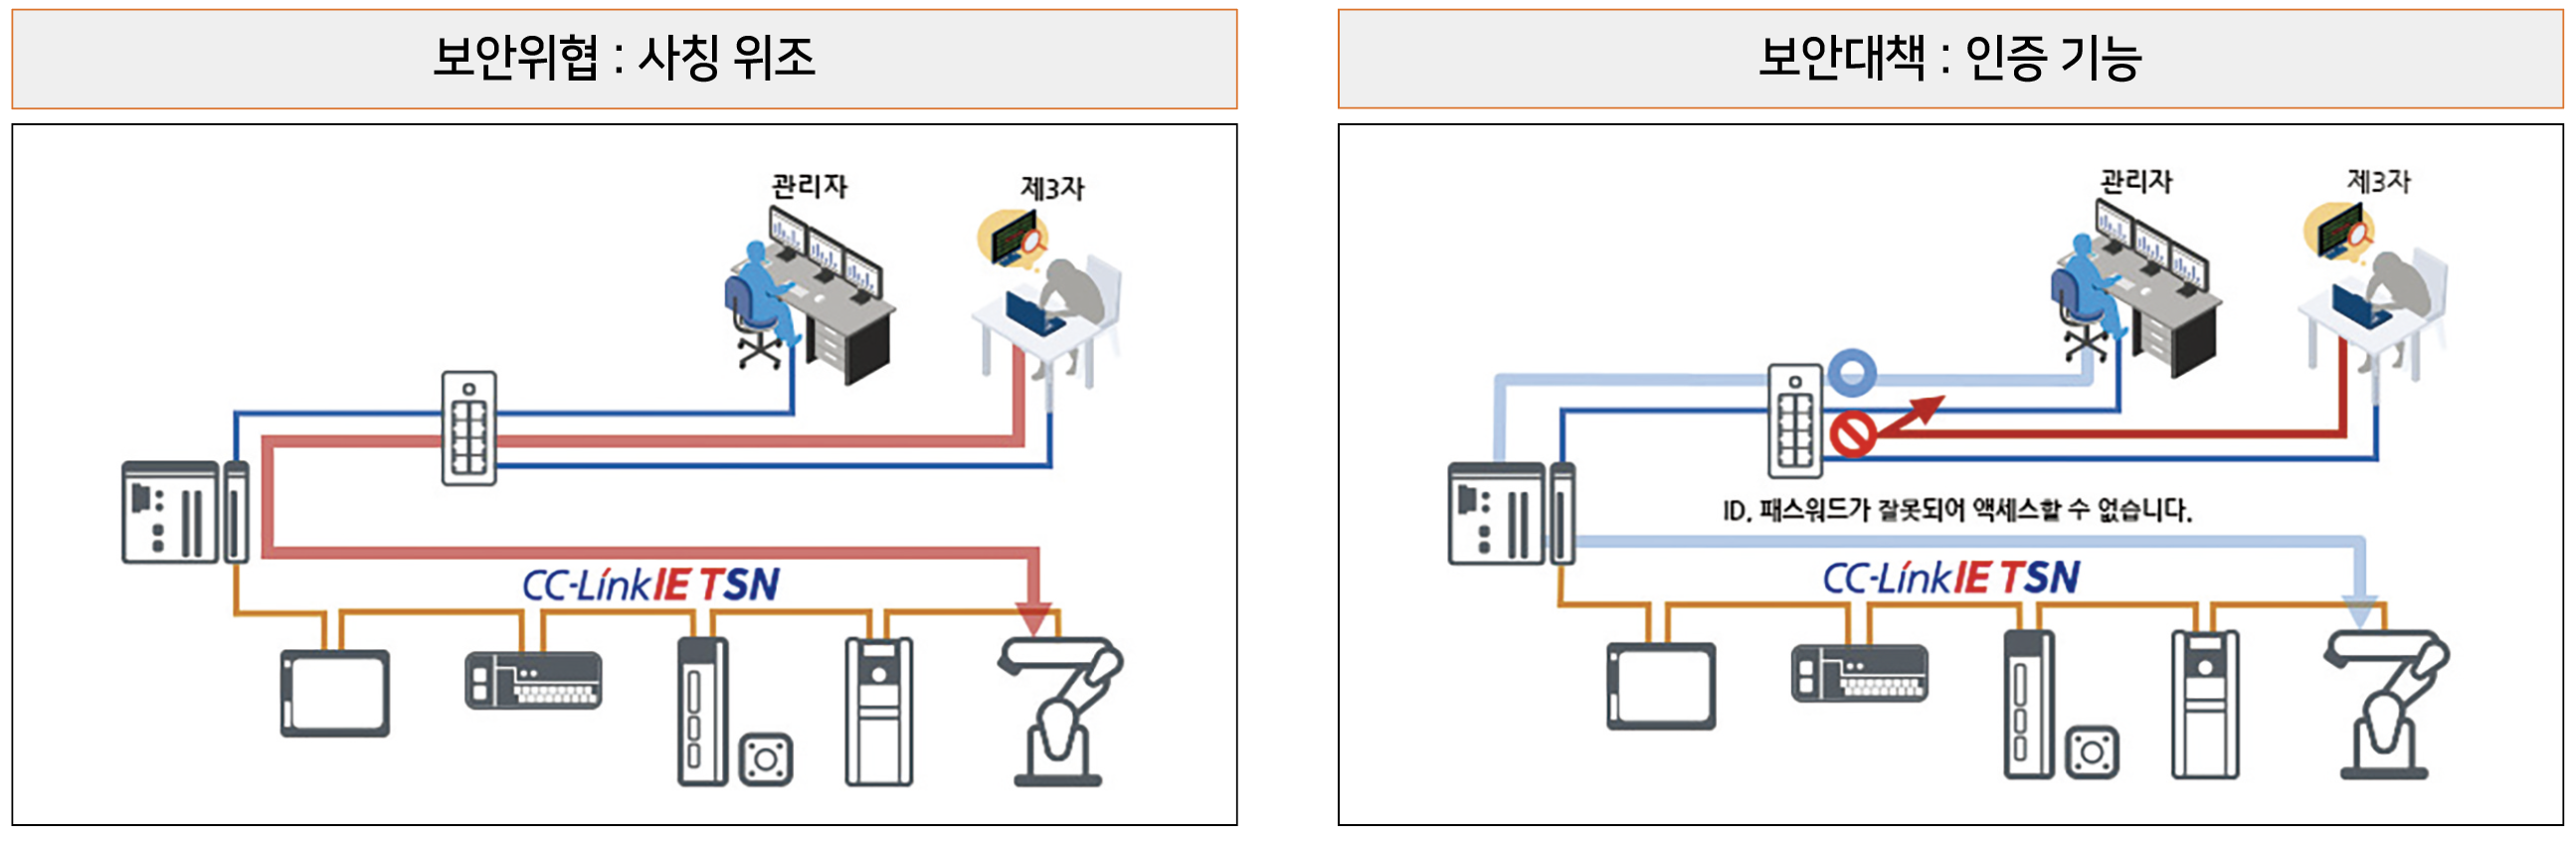
▶보안 위협 : 제 3자가 정당한 이용자로 위장하여 CC-Link IE TSN 대응기기의 프로그램이나 설정 데이터를 부정하게 다시 작성하여 기기는 잘못된 정보에 의해 부정한 동작을 일으키게 된다.
▶보안 대책 : 네트워크 기기 및 매니저국을 경유한 기기에 대한 액세스를 제한한다. ID, 패스워드를 모르는 제 3자에 의한 기기 부정 액세스를 방지할 수 있고, ID마다 조작 가능한 범위를 제어할 수 있다.
위에서 살펴본 바와 같이 CLPA에서는 예상되는 리스크에 대해 적절한 보안 대책 기법을 검토하고 적용하고 있다. 또한 보다 신뢰성 높은 네트워크 시스템을 고객에게 제공할 수 있도록 사이버 보안 대책을 도입하고 활동을 추진하고 있으며, 그 일환으로 권장 보안 제품들을 CLPA에서 인증하고 있다. 파트너사의 다양한 보안 제품들은 CLPA 홈페이지에서 확인할 수 있다.
자료제공: CC-Link협회(kr.cc-link.org)

