


네트워크 사이버 공격을 차단하는 APROL 공정 제어 시스템
B&R
B&R의 APROL 공정 제어 시스템은 월드와이드웹 상에서 제조 시스템이 안전하게 유지되도록 보장한다. 생산 자동화 시스템과 인터넷의 연결은 지속적으로 증가하고 있다. 사이버 공격으로부터 제조 시스템을 완전히 보호하기 위해 B&R은 APROL 공정 제어 시스템의 사용자 관리 기능을 더욱 강화했다. 분산화된 자율 보안 셀은 해커의 악성 소프트웨어와 공격으로부터 시스템을 간단하고 효율적으로 보호한다.
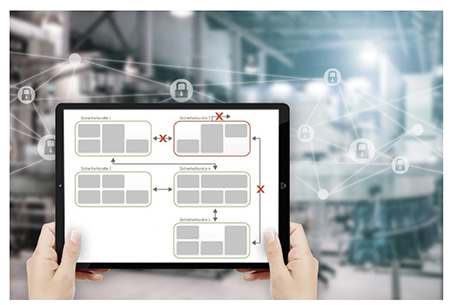
사이버 공격으로부터 보호하기 위해 광범위한 제조 시스템을 보안 셀 단위로 나누었다. 하나의 보안 셀이 외부 공격을 받더라도, 다른 모든 셀들은 이에 손상 받지 않고 지속적인 실행이 가능하다. 이는 제조 시스템의 가용성을 증가시키는 동시에 사이버 공격에 따른 피해를 최소화한다.
 |
해커 공격과 사이버 위협에 효과적으로 대응하는 보안 셀
최대한의 보호를 위해서는 제조 시스템이 먼저 자율적으로 작동하는 프로세스 셀로 나뉜다. 여기에는 생산-연계 구역, 섹션, 하위 구역 또는 서브 시스템으로 구성된다. 그런 다음 프로세스 셀 중 하나 이상이 보안 셀로 결합된다. APROL의 유연한 클라이언트/서버 아키텍처는 이러한 보안 셀을 최대 64개까지 제공한다.
각 런타임 서버에서의 LDAP
APROL공정 제어 시스템의 고급 멀티-런타임 서버 아키텍처는 필요한 모든 시스템을 독립적으로 작동한다. 각 멀티-런타임 서버에는 사이버 보안을 제공하는 자체 LDAP(Lightweight Directory Access Protocol) 서버 (389 디렉토리)가 포함된다. 이에 외부 네트워크 연결 없이도 안전 셀 내의 시스템 및 서브 시스템을 작동할 수 있다. 하나의 보안 셀이 손상되더라도 다른 모든 셀들은 이에 손상되지 않고 지속적인 실행이 가능하다.
기계 성능에 대한 가치 있는 통찰력
APROL공정 제어 시스템은 히스토리 데이터에 대한 쉽고 유연한 개요를 제공한다. 기계의 HMI 어플리케이션에서 히스토리 프로세스 변수 데이터를 쉽게 디스플레이 할 수 있다. 기계 작동자는 자신의 프로세스를 지속적으로 모니터링하고 최적화하는 것이 가능하다. 기계 성능에 대한 명확한 개요는 비정상적인 운전을 조기에 감지하고, 유지보수 비용을 최소화한다.
개방형 통신 표준
APROL공정 제어 시스템 솔루션은 OPC UA 표준을 따른다. 기계 데이터는 OPC UA 서버에서 검색되고, 표준화된 인터페이스를 사용하여 HMI 어플리케이션에서 디스플레이 된다. 따라서 위젯은 OPC UA 서버가 연결된 모든 디바이스의 데이터를 사용할 수 있다. 샘플링 시간과 버퍼 크기를 포함한 모든 설정은 서버에서 구성된다.
자료 제공: B&R(www.br-automation.com)


